
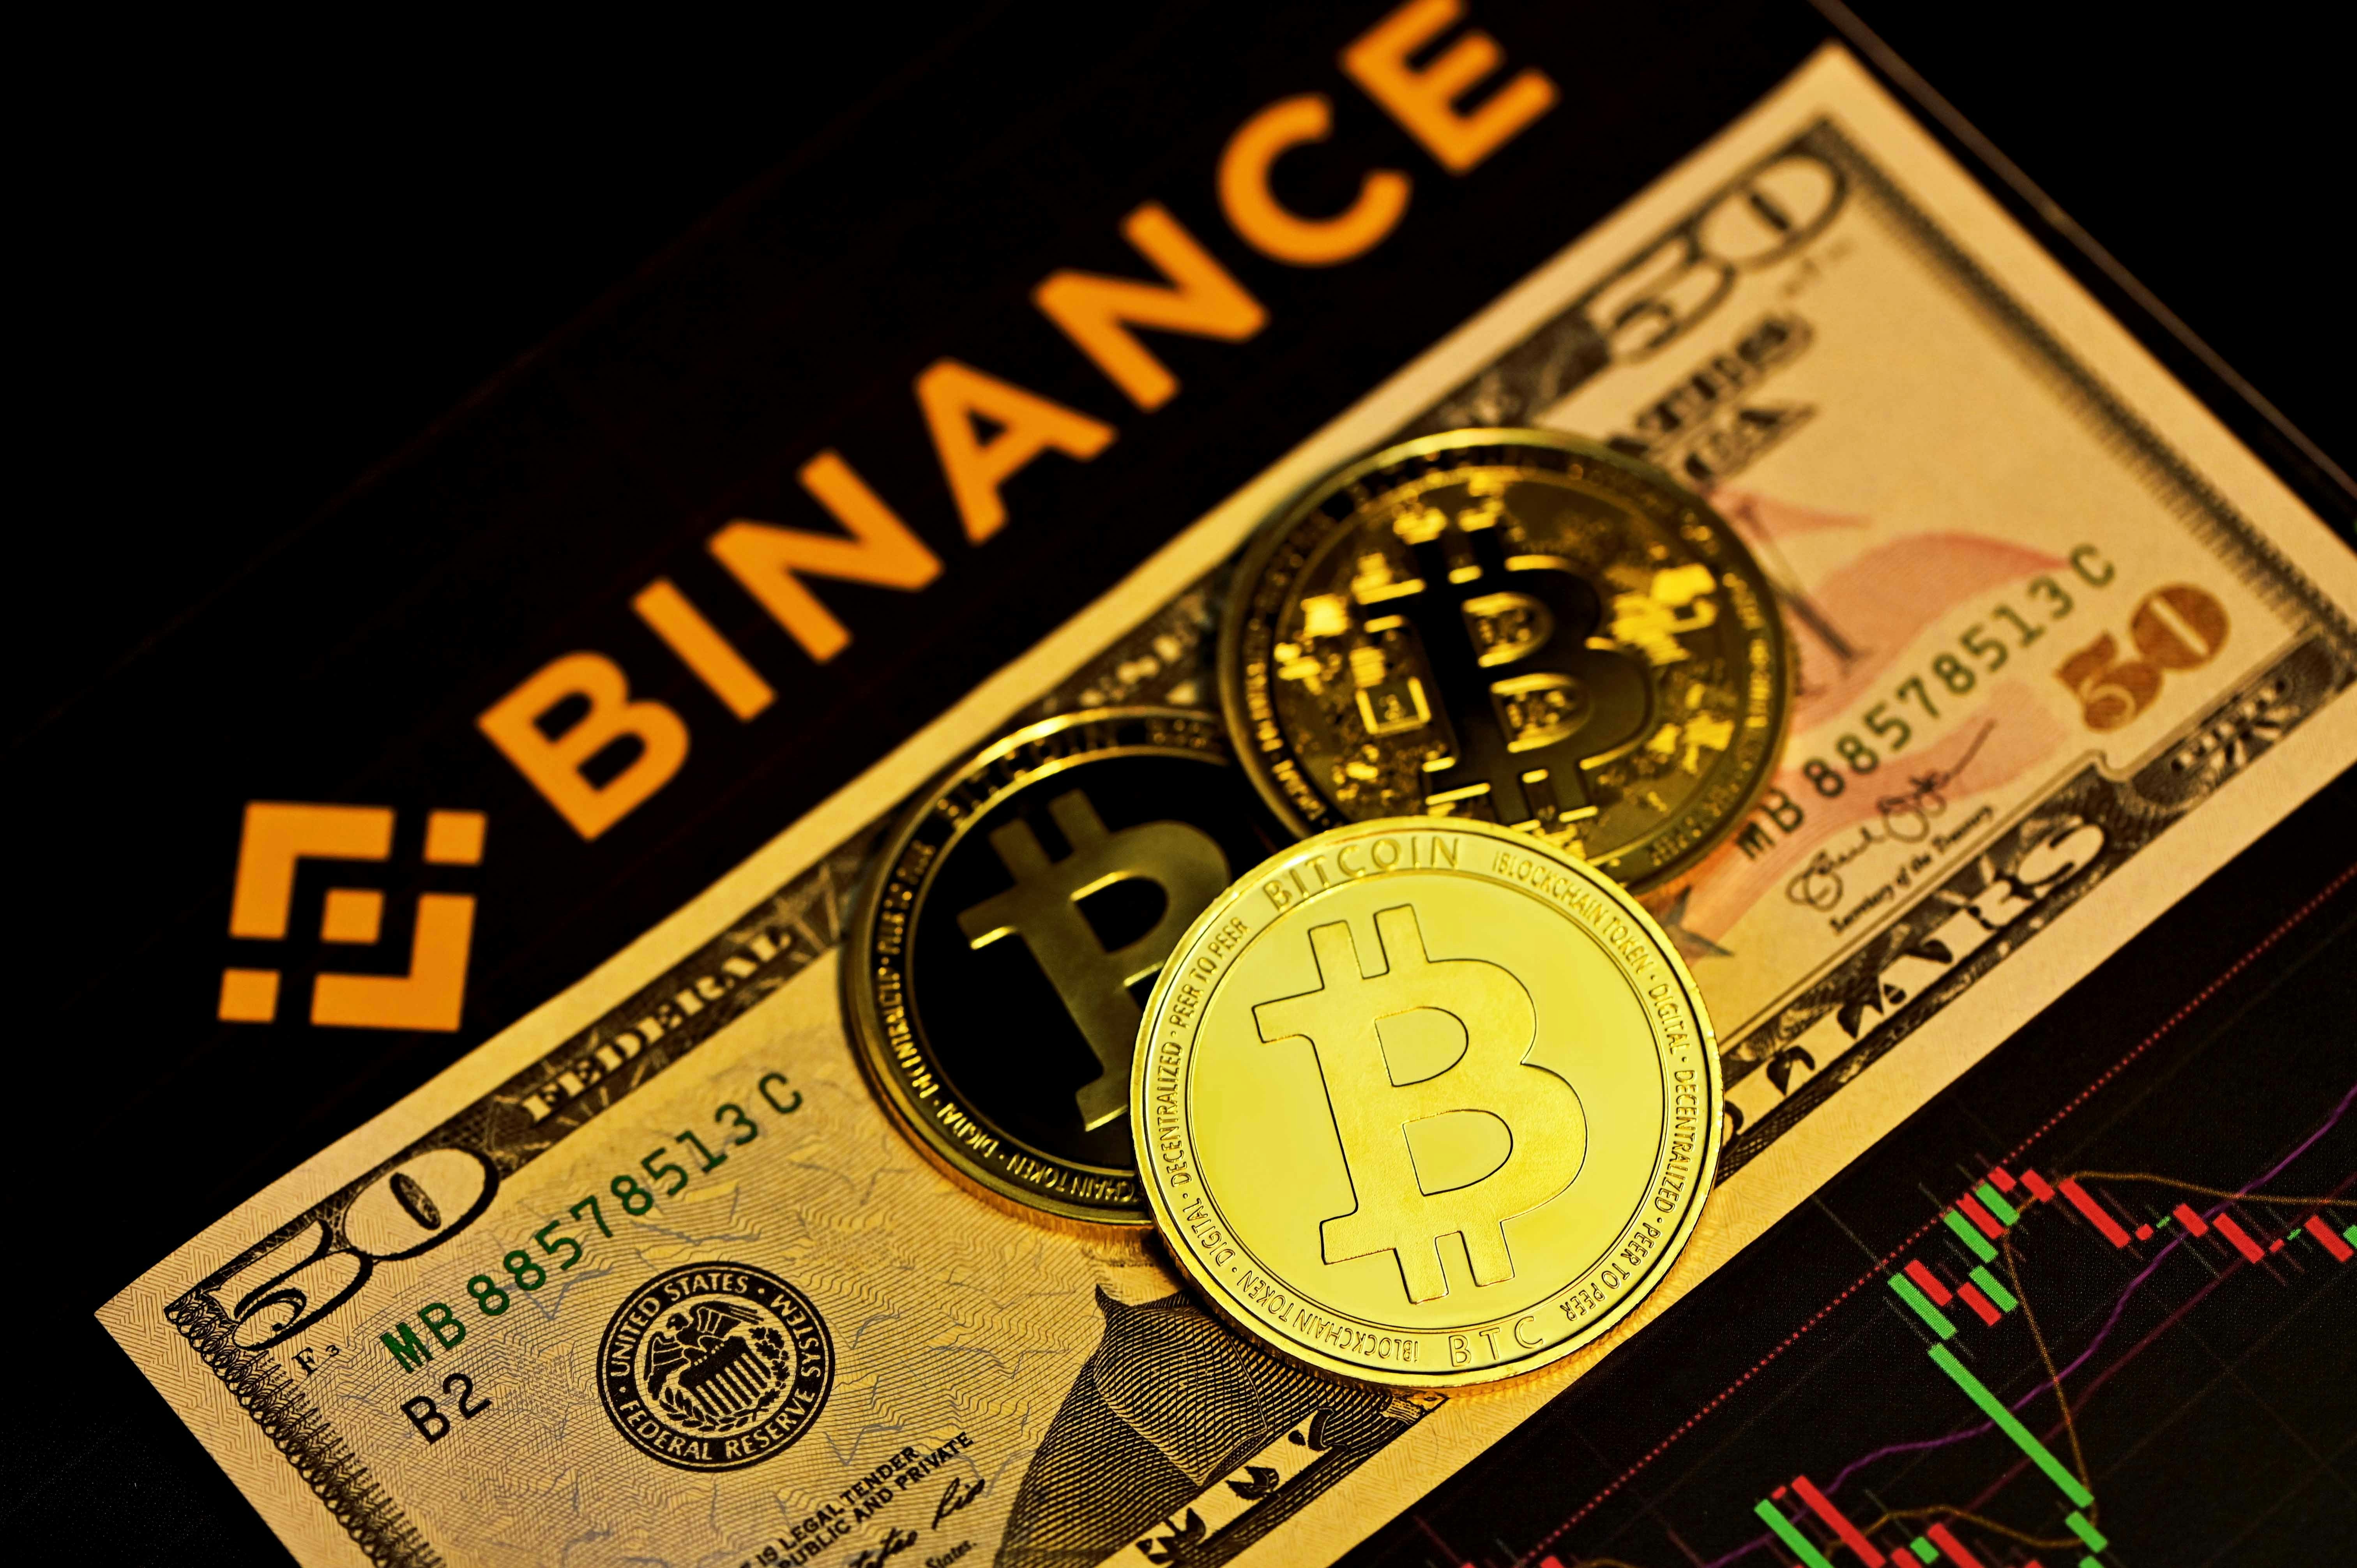
Um dos maiores escândalos financeiros da história das criptomoedas teve início de maneira inusitada: uma entrevista de emprego. A Binance, a maior corretora de criptomoedas do mundo, revelou que um desvio monumental de US$ 6,3 bilhões (aproximadamente R$ 34 bilhões) foi facilitado por uma armadilha que envolvia uma falsa vaga de trabalho. Essa abordagem astuta expõe uma nova faceta do crime cibernético que merece uma análise mais profunda.
O ataque, orquestrado por hackers que se disfarçaram de recrutadores legítimos, destaca uma técnica conhecida como engenharia social, que tem se tornado cada vez mais comum. Especialistas alertam que esse tipo de golpe pode se camuflar em processos seletivos e propostas de trabalho aparentemente legítimos, tornando-se uma ameaça crescente. Hiago Kim, presidente da Associação Brasileira de Segurança Cibernética, explica que os criminosos utilizam plataformas como o LinkedIn para criar perfis falsos e atrair vítimas, especialmente profissionais com conhecimento técnico e acesso privilegiado.
A sequência dos eventos é alarmante: um funcionário da Binance, atraído pela promessa de uma vaga, acabou baixando um software malicioso. Mesmo após a empresa ter identificado uma invasão anterior, os hackers conseguiram coletar informações cruciais e, meses depois, conseguiram avançar dentro da estrutura da corretora. Em outubro, com o controle do sistema, realizaram o desvio bilionário.
Mas esse ataque é apenas um exemplo de como os criminosos estão inovando em suas táticas. Kim ressalta que, além de falsas ofertas de emprego, existem outras estratégias que estão sendo empregadas, como trabalhos pontuais e freelances, que também podem servir de isca para atrair vítimas. A combinação de um ambiente de trabalho cada vez mais remoto e a crescente demanda por serviços temporários cria um terreno fértil para esses ataques.
É crucial questionar, no entanto, até que ponto as empresas estão preparadas para evitar que incidentes como esse ocorram. A governança de segurança da informação em muitas organizações é falha, permitindo que uma única conta comprometida cause danos significativos. O próprio Kim critica a distribuição excessiva de privilégios a determinados funcionários, que facilita a ação de hackers quando essas contas são invadidas.
Os limites do monitoramento corporativo também são um ponto de debate. Embora a vigilância digital tenha se tornado uma prática comum, especialistas como Luiz Fernando Plastino alertam que qualquer forma de monitoramento deve ser claramente comunicada aos empregados, em conformidade com a Lei Geral de Proteção de Dados (LGPD).
Em termos legais, a responsabilidade por danos causados em incidentes cibernéticos pode variar. Juliana Mendonça, especialista em Direito do Trabalho, esclarece que um funcionário pode ser responsabilizado apenas se for demonstrado que houve negligência ou descumprimento das políticas de segurança estabelecidas pela empresa. No entanto, erros isolados em um golpe sofisticado geralmente não justificariam uma punição severa.
Portanto, a proteção contra esse tipo de ataque exige uma abordagem multifacetada. É essencial que tanto trabalhadores quanto empresas sejam proativos na identificação de potenciais ameaças e na implementação de políticas de segurança eficazes. Verificar a autenticidade de recrutadores, ter cautela ao abrir arquivos recebidos e manter uma comunicação aberta sobre atividades suspeitas são passos fundamentais para prevenir futuros incidentes. Enquanto isso, as empresas devem adotar práticas de segurança mais rigorosas, como autenticação em múltiplos fatores e treinamentos frequentes, para proteger seus ativos e a confiança dos seus funcionários.
Crédito da imagem: Hackers roubam US$ 6 bilhões em criptomoedas